Confidentialité des données Atlassian : quelles conséquences la modification de la politique de formation en IA en 2026 aura-t-elle sur votre organisation ?
Ce que les utilisateurs d’Atlassian Cloud doivent savoir
À partir de 2026, Atlassian utilisera vos données Jira et Confluence pour entraîner son IA. Voici ce que cela implique pour la confidentialité de vos données Atlassian et les mesures à prendre dès maintenant.
Qu’est-ce qui change ?
À compter du 17 août 2026, Atlassian commencera à utiliser les données de ses produits cloud (Jira, Confluence, Jira Service Management, etc.) pour entraîner ses solutions d’IA, notamment Rovo et Rovo Dev. Cette mesure concerne environ 300 000 clients dans le monde. Voir la page officielle d’Atlassian sur la Data Contribution pour le détail de la politique.
Il ne s’agit pas d’une violation de données, et ce n’est pas nécessairement illégal. Cependant, c’est un changement de politique important qui oblige les organisations à comprendre ses implications pour la confidentialité de leurs données Atlassian avant son entrée en vigueur.
Les paramètres permettant de contrôler cela sont déjà disponibles aujourd’hui : Administration Atlassian → Sécurité → Contribution de données.
Quelles données sont collectées et lesquelles vous pouvez refuser
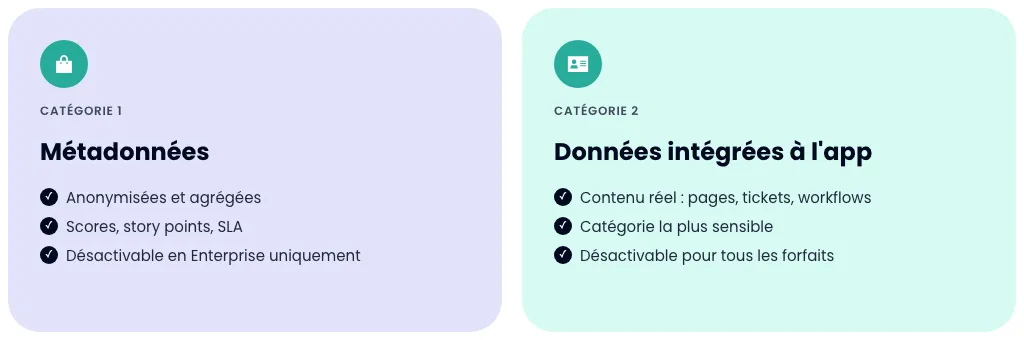
Atlassian collecte deux catégories distinctes de données, chacune présentant un profil de risque différent et des possibilités de désinscription différentes.
Les métadonnées Anonymisées et agrégées, elles comprennent notamment les scores de lisibilité, les valeurs en points d’effort, les classifications des tâches, les indicateurs de niveau de service et les modèles de recherche courants. Elles n’incluent ni les noms, ni les adresses électroniques, ni les données de santé, ni les données financières, ni les données de géolocalisation. Leur nature est statistique.
Les données intégrées à l’application Elles correspondent au contenu réel créé par votre organisation : titres et corps des pages Confluence, titres, descriptions de champs personnalisés et noms des flux de travail Jira.
Voici la distinction essentielle :
- Désactivation du partage de données intégrées à l'application : disponible pour tous les forfaits (Gratuit, Standard, Premium et Entreprise).
- Désactivation des métadonnées : Entreprise uniquement.
L’essentiel à retenir : chaque client, quel que soit son abonnement, peut désactiver la collecte de données au sein de l’application. Il s’agit de la catégorie la plus sensible : le contenu produit par vos équipes, et vous en avez le contrôle, quel que soit votre abonnement Atlassian. La désactivation de la collecte des métadonnées est réservée à l’abonnement Enterprise, mais comme ces métadonnées sont anonymisées et agrégées, le risque est relativement faible pour la plupart des organisations.
Où vont les données ?
C’est le domaine sur lequel Atlassian a été le moins transparent, et c’est celui qui importe le plus pour les organisations ayant des exigences en matière de résidence des données.
La politique de confidentialité d’Atlassian (en vigueur à compter du 15 mai 2026) confirme que le traitement par IA implique :
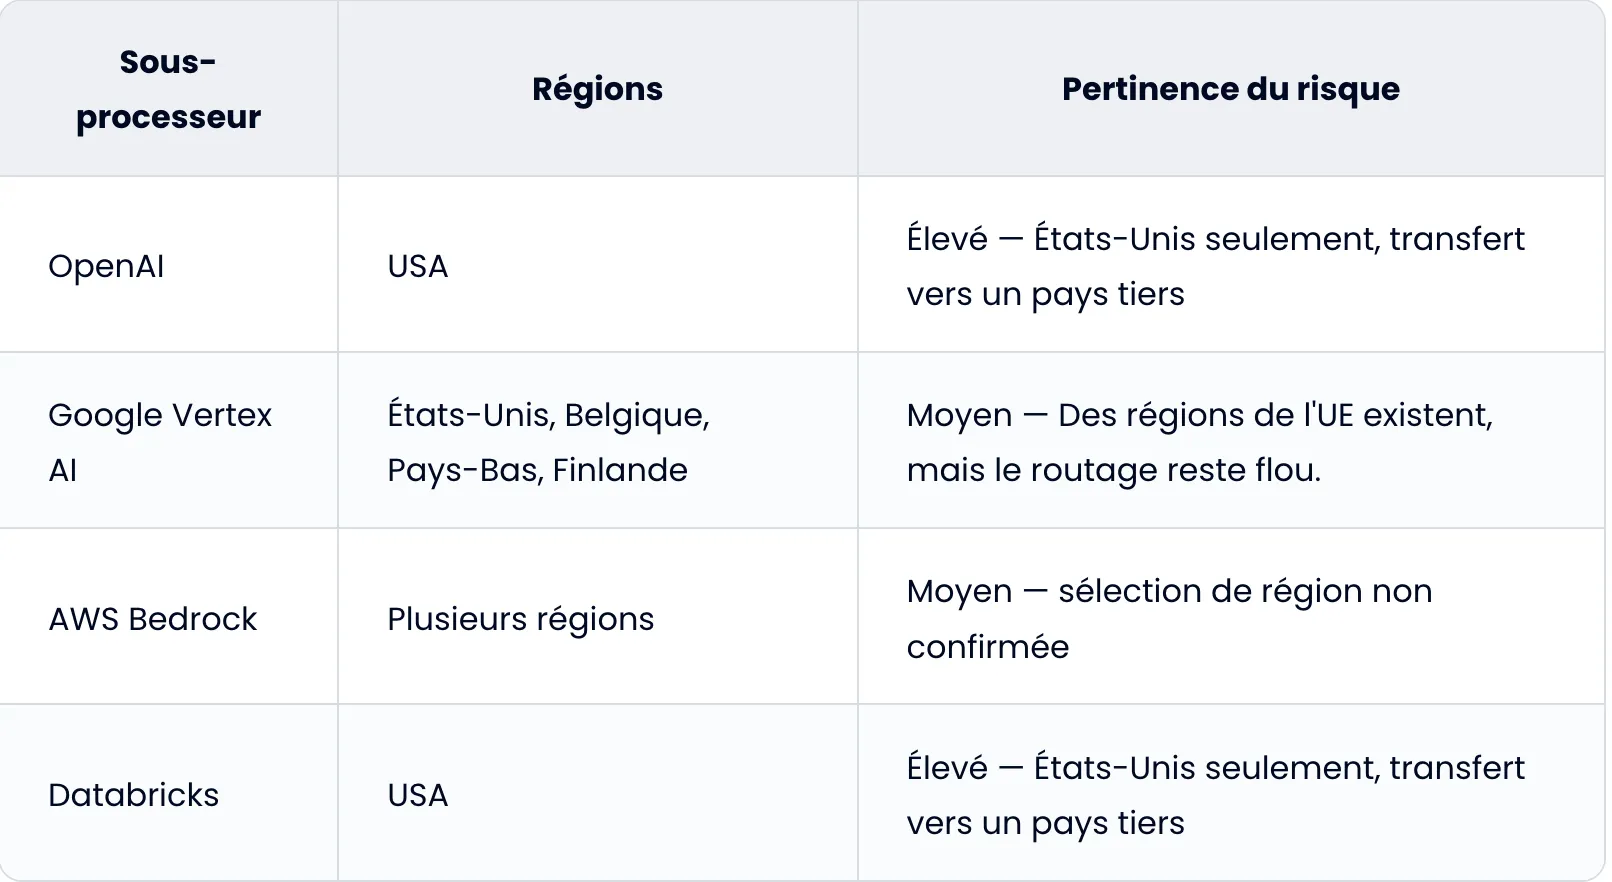
Les données fournies peuvent être transférées aux États-Unis, notamment vers OpenAI. L’offre de résidence des données d’Atlassian couvre les données au repos, mais pas nécessairement les pipelines d’entraînement des IA. Atlassian n’a pas précisé publiquement si les données résidant dans l’UE sont exclues de l’entraînement, ni si l’activation de la résidence des données prime sur les paramètres de contribution.
Un transfert de données vers les États-Unis est-il automatiquement illégal au regard du RGPD ? Non. Le RGPD autorise les transferts vers les États-Unis dans le cadre du dispositif UE–États-Unis de protection des données (DPF) et des clauses contractuelles types (CCT), deux éléments utilisés par Atlassian. Toutefois, le DPF est politiquement fragile et pourrait être de nouveau remis en cause, comme ce fut le cas suite à l’arrêt Schrems II. Les organisations qui fondent leur conformité sur le DPF se trouvent dans une situation moins stable qu’elles ne le pensent.
Pour les clients de l’UE opérant dans des secteurs réglementés où tout transfert vers un pays hors UE est strictement interdit, la question reste ouverte et non résolue.
Le changement juridique le plus important
Il s’agit de la couche la plus importante pour comprendre pourquoi ce changement est plus qu’une simple mise à jour des paramètres, et pourquoi il a de réelles implications en matière de confidentialité des données Atlassian.
Dans une relation classique, le client est le responsable du traitement des données : il décide quelles données sont collectées, pourquoi et comment elles sont utilisées. Atlassian est le sous-traitant : il traite les données du client exclusivement pour le compte de ce dernier, en suivant ses instructions.
En vertu du RGPD, un sous-traitant n’a pas le droit d’utiliser les données client à ses propres fins. Il ne peut agir que sur instruction du responsable du traitement.
Lorsqu’Atlassian utilise vos données pour entraîner ses propres modèles d’IA, elle poursuit ses propres objectifs commerciaux et non une instruction client. Dès lors, Atlassian agit en tant que responsable du traitement des données. Ce changement a de réelles conséquences juridiques :
- Atlassian a besoin d'une base légale indépendante pour cette nouvelle finalité de traitement.
- Votre consentement initial à ce qu'Atlassian fournisse le service ne s'étend pas automatiquement à l'entraînement de sa propre IA.
- L'accord de traitement des données (DPA) d'Atlassian doit légitimer explicitement ce nouveau rôle de responsable du traitement.
Le texte actuel de l’accord de protection des données (APD) repose sur une formulation vague d’« amélioration des produits cloud » antérieure à l’IA générative ; aucun mécanisme de consentement explicite n’est prévu pour l’entraînement des modèles d’IA. La date d’entrée en vigueur de l’APD (17 août 2026, date de début de la collecte) suggère qu’Atlassian met à jour ses documents juridiques en parallèle du déploiement. Les délégués à la protection des données (DPO) et les équipes juridiques sont invités à examiner attentivement l’APD mis à jour avant cette date.
Que faire avant le 17 août
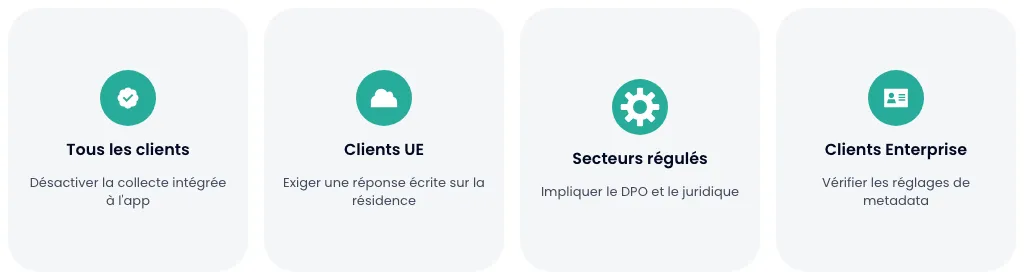
- Tous les clients : accédez à Administration Atlassian → Sécurité → Contribution de données et désactivez la collecte de données intégrée à l’application. Effectuez cette opération avant le 17 août. Ceci s’applique à tous les abonnements.
- Clients de l’UE soumis à des exigences de résidence des données : demandez explicitement à Atlassian si les paramètres de résidence des données excluent les données du processus d’entraînement de l’IA. Exigez une réponse écrite.
- Secteurs réglementés (services financiers, secteur public, santé) : impliquez votre délégué à la protection des données (DPO). Examinez la version mise à jour de votre contrat de protection des données. Ne vous fiez pas aux assurances générales.
- Clients Enterprise : les paramètres de métadonnées sont désactivés par défaut pour les entreprises. Vérifiez et documentez vos paramètres actuels.
Notre analyse de ce sujet
L’inquiétude exprimée par certains clients « il s’agit d’une violation flagrante du RGPD » est exagérée dans la plupart des cas. Les clients qui désactivent la collecte de données au sein de l’application sont dans une position défendable, et la collecte de métadonnées présente un risque réellement faible.
Les préoccupations les plus légitimes concernent le changement de rôle entre responsable du traitement et sous-traitant, ainsi que le manque de clarté quant à la résidence des données. Ce sont de véritables questions juridiques auxquelles Atlassian n’a pas encore apporté de réponse définitive.
Pour la plupart des organisations : modifiez les paramètres dès maintenant. Une simple action dans l’administration Atlassian protège vos données les plus sensibles, quel que soit votre abonnement. Profitez-en avant le 17 août.
Pour les organisations soumises à des obligations de conformité spécifiques : demandez à Atlassian des clarifications écrites avant le 17 août. Ne vous fiez pas aux assurances générales. Consultez votre délégué à la protection des données (DPO) et votre service juridique.
Ce changement fait partie d’un ensemble plus large de nouveautés Atlassian de cet été : voir notre récap 5 nouveautés Atlassian de l’été 2026 avant la rentrée.
Questions fréquentes
Qu'est-ce qui change dans la politique de confidentialité des données Atlassian en 2026 ?
Qu'est-ce qui change dans la politique de confidentialité des données Atlassian en 2026 ?
À partir du 17 août 2026, Atlassian utilisera les données de ses produits cloud (Jira, Confluence, Jira Service Management…) pour entraîner ses solutions d’IA, dont Rovo et Rovo Dev. Cette mesure concerne environ 300 000 clients dans le monde. Les paramètres de contrôle sont disponibles dès aujourd’hui dans Administration Atlassian → Sécurité → Contribution de données.
Un transfert de données vers les États-Unis est-il automatiquement illégal au regard du RGPD ?
Un transfert de données vers les États-Unis est-il automatiquement illégal au regard du RGPD ?
Non. Le RGPD autorise les transferts vers les États-Unis via le dispositif UE-États-Unis de protection des données (DPF) et les clauses contractuelles types (CCT), utilisés par Atlassian. Le DPF reste toutefois politiquement fragile et pourrait être remis en cause, comme après l’arrêt Schrems II.
Comment protéger mes données Atlassian face à la politique IA en vigueur depuis le 17 août 2026 ?
Comment protéger mes données Atlassian face à la politique IA en vigueur depuis le 17 août 2026 ?
Désactivez la collecte de données intégrée à l’application dans Administration Atlassian → Sécurité → Contribution de données (disponible sur tous les abonnements), si ce n’est pas déjà fait. Les clients UE avec des exigences de résidence des données et les secteurs réglementés doivent en plus demander des clarifications écrites à Atlassian et impliquer leur DPO.
Atlassian devient-il responsable du traitement de mes données Jira/Confluence ?
Atlassian devient-il responsable du traitement de mes données Jira/Confluence ?
Oui, pour l’entraînement de son IA : en utilisant vos données à ses propres fins commerciales plutôt que sur instruction du client, Atlassian sort de son rôle habituel de sous-traitant et agit comme responsable du traitement, ce qui exige une base légale indépendante pour cette nouvelle finalité.
Puis-je refuser qu'Atlassian utilise mes données pour entraîner son IA ?
Puis-je refuser qu'Atlassian utilise mes données pour entraîner son IA ?
Oui pour les données intégrées à l’application (contenu de vos pages Confluence et tickets Jira) : la désactivation est disponible sur tous les abonnements, y compris Gratuit et Standard. La désactivation des métadonnées, elle, est réservée à l’abonnement Enterprise.
Les clients soumis à des obligations de conformité spécifiques, notamment ceux opérant dans des secteurs réglementés ou soumis à des exigences strictes en matière de résidence des données, sont invités à consulter leur propre conseiller juridique ou délégué à la protection des données. Nos experts Atlassian restent disponibles pour vous accompagner sur la configuration de vos environnements Cloud.
Nos experts Atlassian vous accompagnent pour configurer vos environnements Cloud en cohérence avec votre politique de données.